API 게이트웨이 선택 기준, MSA의 운영 요구와 함께 살펴보기
- 등록일 2026년10월06일
본문
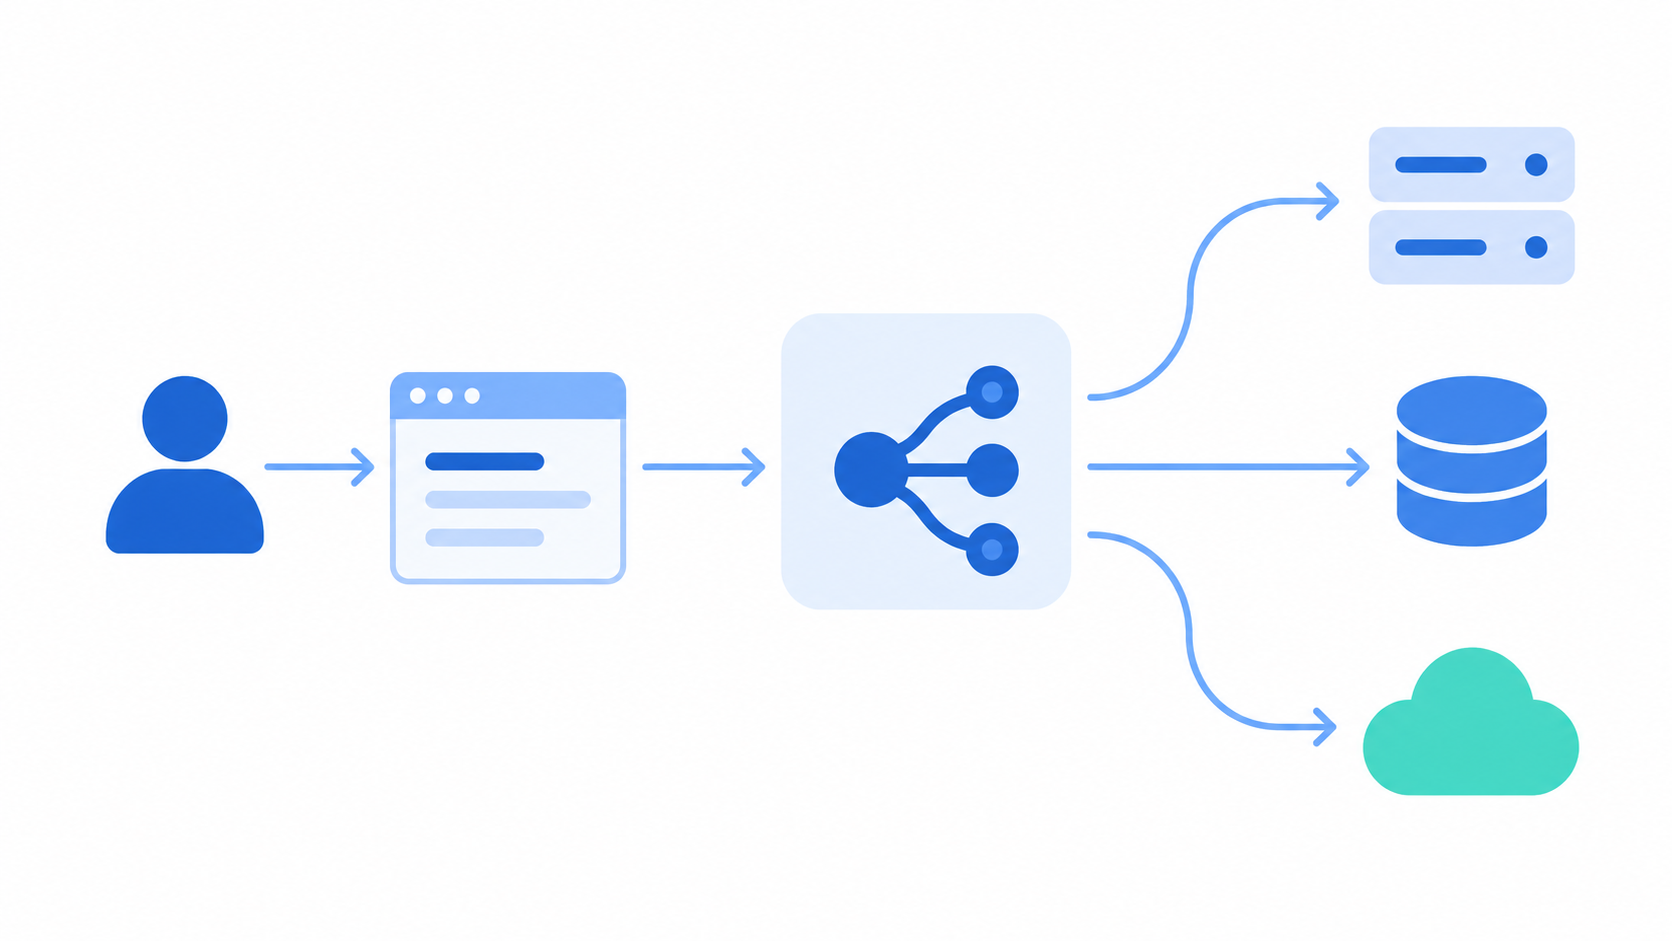
MSA 전환은 서비스를 나누는 설계와 API를 운영하는 기준을 함께 다루는 작업입니다.
이 글에서는 API 게이트웨이의 역할과 선택 기준을 정리하고, ICE-API가 설정 변경과 AI의 제안을 어떤 절차로 관리하는지 살펴봅니다.
서비스가 나뉘면 API 접근과 호출 기준은 어떻게 관리할까요?
MSA(Microservices Architecture)는 애플리케이션을 독립적으로 개발·배포할 수 있는 여러 서비스로 구성하는 방식입니다.
서비스별 API가 늘어나면 외부에 공개할 경로, 호출자의 접근 권한, 요청량 한도를 함께 정해야 합니다.
개념 이해를 위한 가상 예로, 내부 시스템과 외부 파트너가 같은 상품 조회 API를 사용한다고 가정할 수 있습니다.
조회 대상이 같아도 접근 범위와 호출 한도는 다를 수 있으므로, 이용자별 정책을 구분할 수 있는 관리 방식이 필요합니다.
API 게이트웨이의 대표적인 역할은 라우팅, 인증·인가, 유량 제한, 요청·응답 변환입니다.
라우팅은 요청을 알맞은 서비스로 연결하고, 인증·인가는 호출자의 신원과 접근 권한을 확인합니다.
유량 제한은 일정 시간에 들어오는 요청량을 관리하며, 요청·응답 변환은 연계에 필요한 형식 조정을 처리합니다.

API 게이트웨이는 어떤 운영 기준으로 비교할 수 있을까요?
기능 목록을 비교하기 전에 실제로 반복될 운영 작업을 정리하는 것이 좋습니다.
다음 표는 도입 검토를 위한 점검 제안이며, 조직의 보안 요구와 외부 연계 범위에 맞춰 조정할 수 있습니다.
| 검토 기준 | 확인할 질문 | 검토 자료 |
|---|---|---|
| 변경 방식 | 요청 경로와 정책을 어떤 방식으로 수정하고 반영하는가? | 설정 예시와 변경·게시 절차 |
| 이용자별 통제 | 내부 시스템과 파트너별 접근 권한·호출 한도를 구분할 수 있는가? | 호출 주체별 권한 및 한도 정책 |
| 검증과 복구 | 초안이 운영 트래픽과 분리되는가? 게시 전 검증과 이전 설정 복원이 가능한가? | 검증 결과와 롤백 절차 |
| 이용 기록 | 누가 어떤 API를 얼마나 호출했는지 확인하고 오류의 후속 조치를 검토할 수 있는가? | 이용량·오류·응답 지연 기록 |
예를 들어 정책 변경이 잦은 조직은 수정 편의성과 함께 검증·복구 과정을 살펴볼 필요가 있습니다.
외부 파트너 연계가 많은 조직은 접근 권한과 호출 한도를 이용자별로 관리하는 기능을 우선 검토할 수 있습니다.
ICE-API는 설정 변경과 AI 지원을 어떻게 연결하나요?
아이온커뮤니케이션즈의 ICE-API(AI Native API Gateway)는 내부 API, 레거시 시스템, 외부 서드파티 API를 하나의 도메인·인증·오류 규격으로 공개하고 통제하는 제품입니다.
제품소개서는 설정 기반 API 관리와 게이트웨이 코어, AI를 활용한 초안 작성 및 이용 인사이트를 주요 기능으로 제시합니다.
설정으로 선언하고 검증·게시합니다
요청 경로와 호출 대상, 정책을 설정으로 선언하고 검증 절차를 거쳐 게시합니다.
실제 트래픽은 게시된 설정 스냅샷으로 처리하므로 편집 중인 초안과 운영 설정을 구분할 수 있습니다.
문제가 발생하면 이전 게시 스냅샷을 복원하는 방식으로 롤백할 수 있습니다.
게이트웨이 코어는 인증·인가, 유량 제한과 쿼터, 요청·응답 변환 등을 적용합니다.
일정 시간의 요청량을 제한하는 유량 제한과 일·월처럼 일정 기간의 총사용량을 제한하는 쿼터를 구분해 관리합니다.
타임아웃, 재시도, 연속 실패 시 호출을 일시 차단하는 서킷 브레이커도 정책으로 관리할 수 있습니다.
AI가 초안을 만들고, 사람은 적용 여부를 승인합니다
AI는 DB 명세, 엑셀·CSV, 문서 정의서, OpenAPI 등의 자료를 바탕으로 라우트와 정책 초안 작성을 돕습니다.
소비자·요금제·엔드포인트별 호출 기록을 해석해 이용 패턴과 이상 신호, 조치 후보를 제시하는 기능도 포함합니다.
AI가 제안하고, 사람이 승인하며, 게이트웨이가 승인·게시된 설정을 적용합니다.
AI의 제안은 승인 전까지 실제 트래픽에 영향을 주지 않습니다.
초안 작성과 해석에 AI를 활용하면서 적용 판단은 사람이 맡는 구조입니다.

도입 검토에서는 운영 흐름을 함께 확인할 수 있습니다
제품 검토 시에는 실제 고객 성과를 가정하기보다 다음과 같은 확인 순서를 제안할 수 있습니다.
- 공개할 API와 호출 주체를 정리하고 권한·호출 한도 정책을 정의합니다.
- 설정 초안을 작성하고 경로·대상·정책의 검증 결과를 확인합니다.
- 승인·게시된 설정의 요청 처리와 이전 스냅샷 복원 절차를 검토합니다.
- 호출 기록과 AI의 조치 후보를 살펴보고 운영자가 판단할 기준을 정리합니다.
ICE-API의 주요 기능과 제품 정보는 공식 제품 페이지에서 확인할 수 있습니다.
ICE-API 더 알아보기참고자료
- Microsoft Learn: 마이크로서비스의 API 게이트웨이 역할과 설계 — 확인일 2026.10.06.